


 Clés API divulguées

Données fragmentées
Les sources sont réparties dans des outils distincts, sans vision commune de la menace.
OwlClaw réunit dans un seul espace de travail la recherche sur le dark web, la vérification de l'exposition aux fuites, les enquêtes OSINT, la surveillance de Telegram et des synthèses assistées par IA, pour que votre équipe sache ce qui a fuité, qui est derrière et quoi faire ensuite.
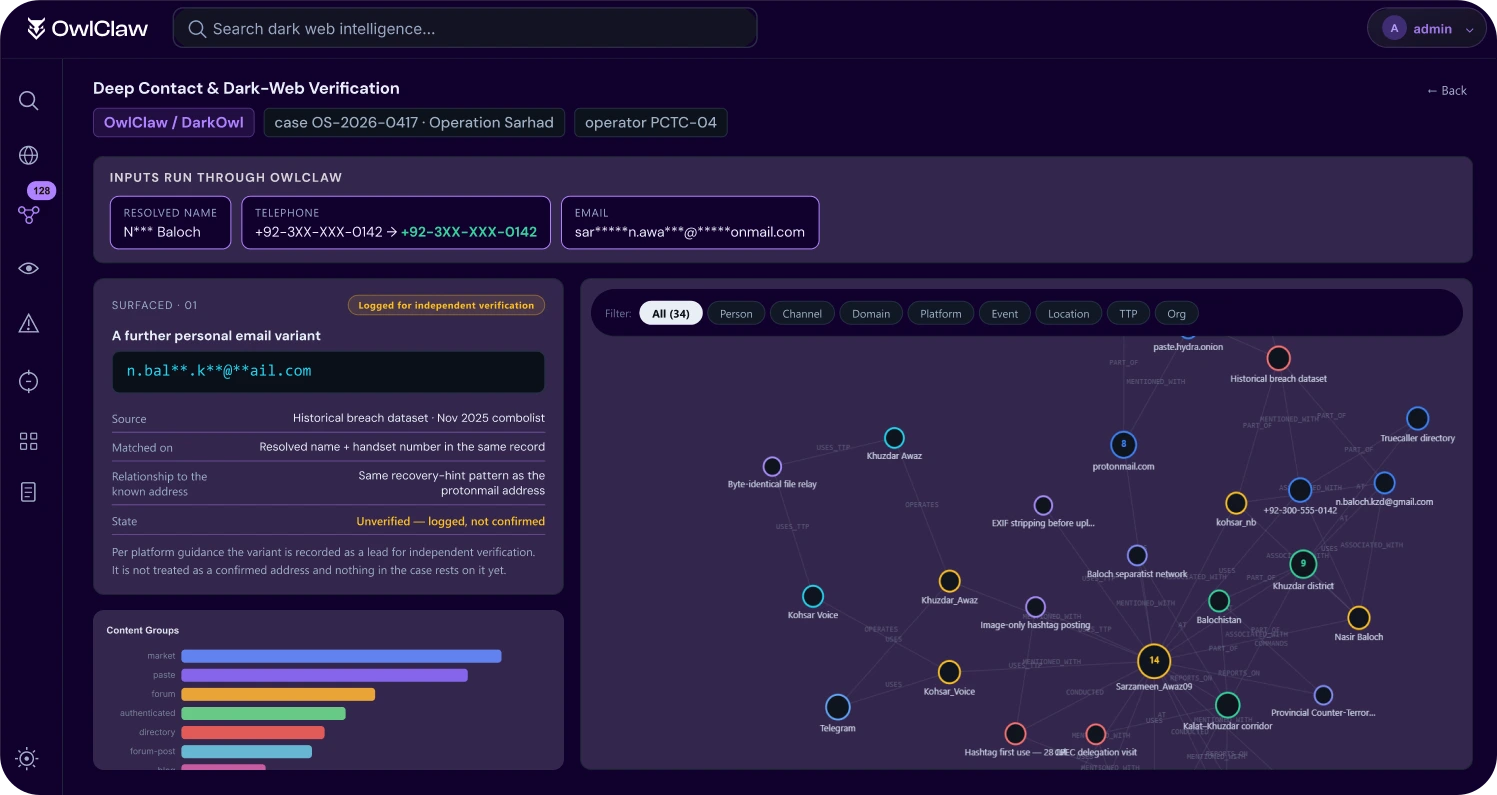
Une plateforme pour quatre sources de renseignement. OwlClaw collecte les données des forums et marchés du dark web, des bases de fuites, des réseaux sociaux et de Telegram, puis transforme des données dispersées en renseignement structuré et exploitable.
 Requêtes totales
 Documents
 E-mails trouvés
 Identifiants compromis
 CVE mentionnées
 N° de carte trouvés
De la première recherche au rapport validé, sans changer d'outil.
enregistrements collectés
E-mails et données divulguées, indexés et consultables au même endroit.
chats Telegram
Canaux et groupes surveillés pour détecter nouveaux messages, acteurs et mots-clés.
pages onion collectées chaque heure
Du contenu frais du dark web, collecté en continu.
Les risques liés à l'activité du dark web, aux identifiants divulgués, aux forums clandestins et aux canaux Telegram progressent plus vite que ce que les équipes peuvent examiner à la main.
 6 failles
Une seule menace, dispersée sur trop d'outils.
La plupart des équipes assemblent à la main les données du dark web, des fuites, des réseaux sociaux et de Telegram, et le signal se perd en chemin
OwlClaw comble chaque faille dans un seul espace de travail

Les sources sont réparties dans des outils distincts, sans vision commune de la menace.
Les analystes perdent des heures à passer de la recherche aux preuves, puis au reporting.
Il est difficile de distinguer les vraies menaces du bruit à grande échelle.
Peu de visibilité sur les identifiants exposés et les données divulguées.
Les liens entre personnes, domaines et organisations ne sont pas cartographiés.
Aucun format de synthèse ni circuit de validation cohérent pour les livrables.
Rechercher, évaluer, surveiller, rapporter. Les six modules d'OwlClaw guident votre équipe de la première recherche sur le dark web à une évaluation assistée par IA, une surveillance continue et une synthèse de renseignement validée, le tout dans un seul espace de travail.


Recherchez organisations, domaines, e-mails, adresses IP, identifiants et termes de menace dans les sources indexées.
Les résultats sont regroupés par type de source (marché, forum, site de paste, blog, actualités), avec le nombre d'e-mails, d'identifiants, d'IP, de numéros de carte, de portefeuilles crypto et de CVE trouvés.
Passez en revue forums, marchés, sites de ransomware et sources de paste, avec l'historique de leur score de menace.
Évaluez la crédibilité d'une source avant d'agir sur ce qu'elle affirme.
Obtenez un premier verdict, un niveau de confiance, les principaux constats et les prochaines étapes suggérées.
Les analystes partent d'une évaluation préliminaire plutôt que d'une page blanche.
Surveillez des canaux Telegram, mots-clés, acteurs et actifs numériques, avec une notification pour chaque nouvelle occurrence.
Les alertes sont classées par gravité et par source, pour faire remonter les plus urgentes en premier.
Analysez des profils publics avec des sections chronologie, preuves, médias, géographie, prévisions et conformité.
Un rapport structuré remplace des notes et des captures d'écran dispersées.
Modifiez, approuvez, rejetez ou exportez les rapports via des circuits analyste et commandant.
L'IA rédige la synthèse ; vos équipes la relisent et l'approuvent avant qu'elle ne quitte la plateforme.
OwlClaw collecte du renseignement depuis des sources du dark web, des bases de fuites, les réseaux sociaux et Telegram, puis convertit des données fragmentées en renseignement structuré et exploitable.
La collecte s'exécute selon un calendrier sur toutes les sources, sans dépendre de quelqu'un qui pense à lancer la recherche.
Découverte de sources du dark web et clandestines · Surveillance des fuites de données et de l'exposition des identifiants · Renseignement Telegram et réseaux sociaux · Planification automatisée de la collecte
Voyez qui se cache derrière l'activité et comment personnes, domaines et organisations sont liés.
Identification et suivi des acteurs de la menace · Extraction d'entités et analyse des liens · Analyse géographique et comportementale
Chaque constat est accompagné d'un score et d'un niveau de confiance, pour agir sur des preuves, pas sur du bruit.
Évaluation du risque des organisations et des individus · Notation de la menace et évaluation de la confiance · Analyse d'escalade et du risque prédictif
Surveillez ce qui compte et voyez comment cela évolue dans le temps.
Surveillance continue par mots-clés et entités · Génération d'alertes en temps réel · Analyse chronologique et historique de l'activité
Chaque dossier est conservé, la direction voit la synthèse et chaque rôle ne voit que ce qui le concerne.
Historique des enquêtes et gestion de dossiers · Tableaux de bord exécutifs de renseignement · Accès basé sur les rôles pour administrateurs, analystes et commandants
Quatre étapes, un seul espace de travail. Chaque constat passe du signal brut à une décision sur laquelle votre direction peut agir.
Étape 01
Interrogez n'importe quelle organisation, domaine, e-mail, adresse IP, identifiant ou mot-clé sur les sources du dark web, des fuites, de l'OSINT et de Telegram à la fois.
 clés API divulguées
Étape 02
L'IA renvoie un premier verdict avec un niveau de confiance, les principaux constats et les prochaines étapes, à côté de l'historique du score de menace de chaque source.
 Verdict IA
 confiance
Étape 03
Ajoutez l'entité à une liste de surveillance. OwlClaw continue de collecter selon le calendrier et vous alerte à chaque nouvelle occurrence.
 Telegram - Nouveau message
 listes de surveillance - 3 mots-clés
Étape 04
Les analystes modifient la synthèse rédigée par l'IA, les commandants l'approuvent, puis le rapport final est exporté ou partagé.
 Synthèse de renseignement
 Analyste - Commandant
OwlClaw est une plateforme de renseignement sur le dark web et en sources ouvertes. Elle réunit dans un seul espace de travail la recherche sur le dark web, la vérification de l'exposition aux fuites, les enquêtes OSINT, la surveillance de Telegram et des synthèses assistées par IA.
Les forums et marchés du dark web, les sites de fuites de ransomware, les sites de paste, les bases de fuites, les réseaux sociaux et les canaux Telegram.
Elle fournit un premier verdict, un niveau de confiance, les principaux constats et des prochaines étapes suggérées. Les analystes la relisent et la modifient, et les commandants approuvent la synthèse finale avant l'export.
Oui. Les listes de surveillance couvrent les canaux Telegram, les mots-clés, les acteurs de la menace et les actifs numériques tels que les domaines, et vous alertent à chaque nouvelle occurrence.
OwlClaw comporte trois rôles : les administrateurs gèrent la plateforme, les analystes enquêtent et rédigent, et les commandants relisent et approuvent.
Les options de déploiement et d'hébergement des données sont présentées lors d'une démo guidée. Demandez une démo et notre équipe vous les détaillera.
Découvrez comment OwlClaw met au jour les identifiants divulgués, les échanges clandestins et l'activité des acteurs de la menace liés à votre organisation, lors d'une présentation guidée.